Задание:
- Используйте протокол GRE
- В качестве сетевого диапазона используйте сеть 10.10.10.0/24
- Для туннеля используйте минимально возможную маску подсети
- Сведения о туннеле занесите в отчёт.
Вариант реализации:
HQ-RTR:
mkdir /etc/net/ifaces/gre1

echo "TYPE=iptun" > /etc/net/ifaces/gre1/options

echo "TUNTYPE=gre" >> /etc/net/ifaces/gre1/options

echo "TUNLOCAL=172.16.1.2" >> /etc/net/ifaces/gre1/options

echo "TUNREMOTE=172.16.2.2" >> /etc/net/ifaces/gre1/options

echo "TUNOPTIONS='ttl 64'" >> /etc/net/ifaces/gre1/options

echo "HOST=enp7s1" >> /etc/net/ifaces/gre1/options

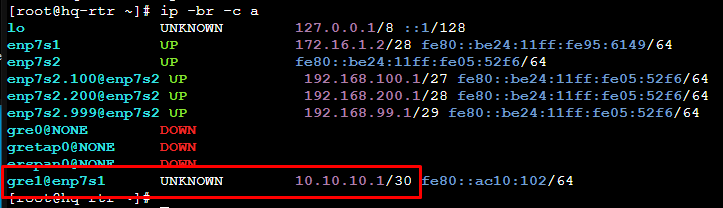
echo "10.10.10.1/30" > /etc/net/ifaces/gre1/ipv4address

systemctl restart network
Проверим
BR-RTR:
mkdir /etc/net/ifaces/gre1

echo "TYPE=iptun" > /etc/net/ifaces/gre1/options

echo "TUNTYPE=gre" >> /etc/net/ifaces/gre1/options

echo "TUNLOCAL=172.16.2.2" >> /etc/net/ifaces/gre1/options

echo "TUNREMOTE=172.16.1.2" >> /etc/net/ifaces/gre1/options

echo "TUNOPTIONS='ttl 64'" >> /etc/net/ifaces/gre1/options

echo "HOST=enp7s1" >> /etc/net/ifaces/gre1/options

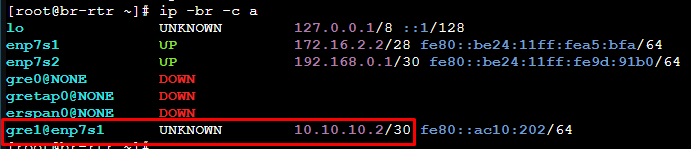
echo "10.10.10.2/30" > /etc/net/ifaces/gre1/ipv4address

systemctl restart network
Проверим
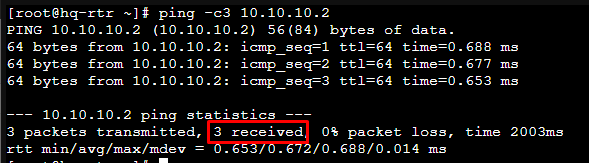
Проверка работы туннеля
С HQ-RTR
ping 10.10.10.2
С BR-RTR
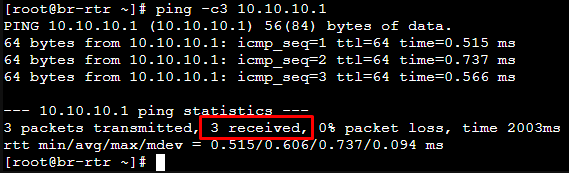
ping 10.10.10.1